EventoTech
Um print pode ser compartilhado
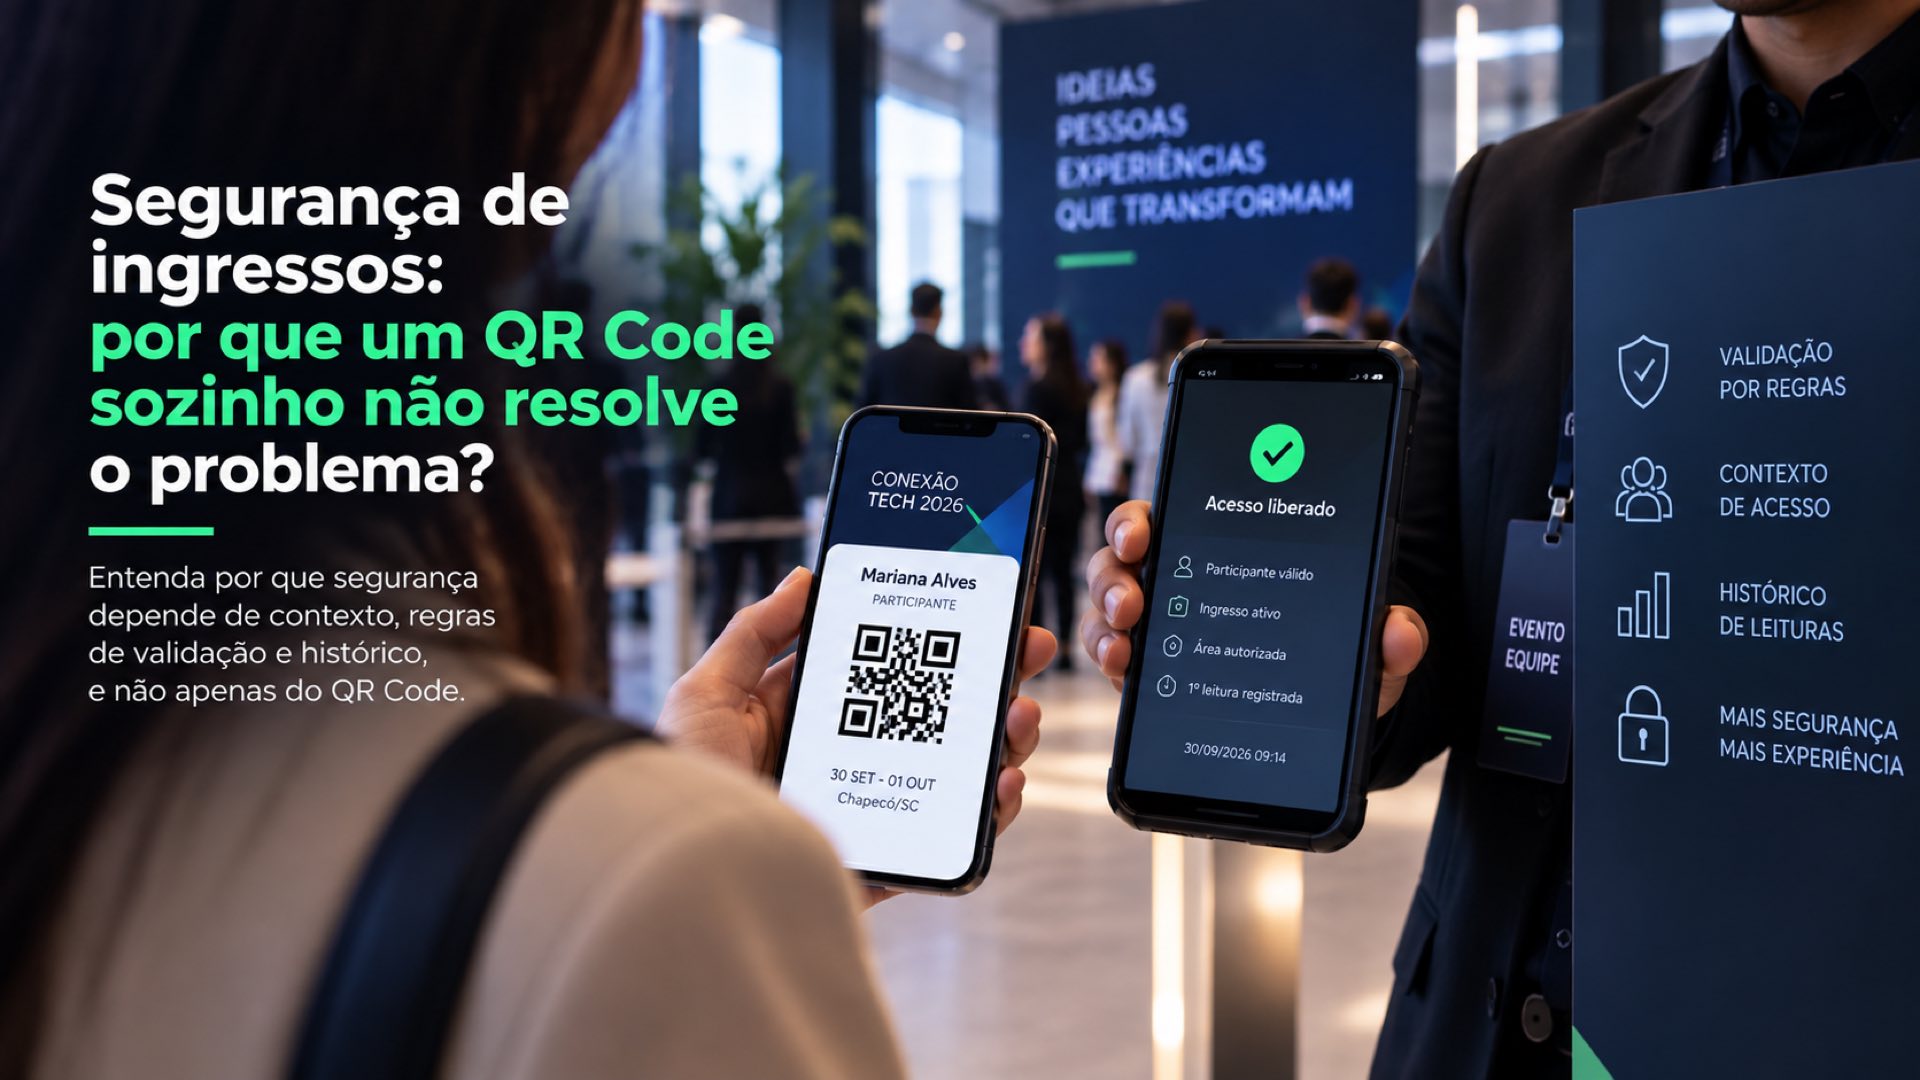
Esse fato costuma levar à conclusão de que QR Code é inseguro. O problema é mais amplo: qualquer identificador precisa ser validado dentro de regras.
QR identifica; a regra autoriza
O código pode representar o participante. O sistema precisa interpretar onde está sendo lido e qual ação é permitida naquele ponto.
Primeira leitura pode ter significado específico
Em uma entrada de uso único, a primeira leitura pode registrar o consumo daquela permissão. Em outro contexto, leituras repetidas podem ser legítimas.
Repetição não é automaticamente fraude
O mesmo QR único pode ser usado no credenciamento, em uma área autorizada e em uma ativação. São interações diferentes. Por isso, simplesmente contar leituras duplicadas pode gerar falsos alertas.
Titularidade é outra questão
Possuir um código não prova necessariamente identidade civil. Eventos de maior risco podem exigir verificações adicionais, proporcionais à necessidade.
Segurança também é experiência
Controles excessivos criam filas e fricção. A solução precisa equilibrar risco, velocidade e facilidade de operação.
Na EventoTech
O QR participa de uma jornada associada ao registro e às regras de cada ponto. O foco editorial deve permanecer no contexto e na validação, sem expor mecanismos internos desnecessários.
Conclusão
A tecnologia faz mais sentido quando reduz atrito, conecta contexto e ajuda a transformar informação em decisão. O ponto central desta pauta é aplicar recursos na medida em que resolvem um problema real da jornada — sem adicionar complexidade apenas porque uma tecnologia está disponível.
Fontes da matéria
- ◉ Fonte: DENSO WAVE — QR Code ↗
- ◉ Fonte: ANPD — segurança e proteção de dados ↗